日本国内で相次ぐ不正アクセスと情報漏えい、私たち企業ができる対策について
 YOLO
今日は、日本全国で相次いで公表された顧客情報の漏えい事案について、その原因の傾向と防止策を分かりやすくまとめてご紹介します。
こんにちは。ブログ担当のすずシーサーです。
☆この記事を読むとわかること☆
・国内で発表された不正アクセス事案について
・主な不正アクセスの原因について
・私たち企業ができる対策について
・最後に…
【国内で発表された不正アクセス事案について】
発生した件数について
2026年9月に入ってから、不正アクセスや情報漏えいのニュースを目にする機会が一気に増えました。ニュースで知った方もいれば、実際に利用しているサービスや企業から「情報漏えいのお知らせ」メールが届き、そこで初めて知ったという方もいるかもしれません。
8月〜9月に発生した不正アクセスは 約30〜40社。 委託先や関連会社まで含めると、公表件数は80件以上にのぼるとされています。
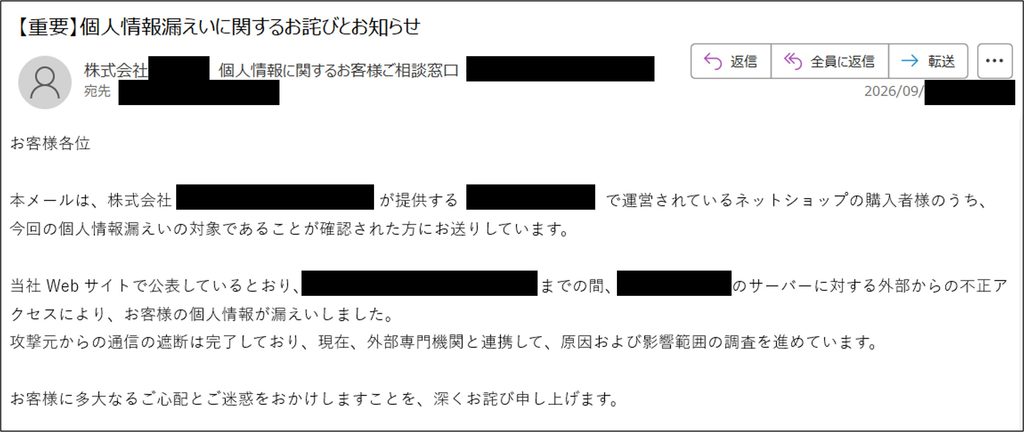
私自身も、個人で利用しているECサイトから情報漏えいのお詫びメールが届き、アカウント情報や個人情報が漏えいした可能性がある旨が記載されていました。利用者側ではサイトの内部対策をコントロールできないため、企業側の調査と対応を待つしかありません。
通信業界で働く者として、こうしたニュースは日々チェックし、原因や対策を社内で共有・教育することはもちろん、取引先へも積極的に案内しています。事前の対策を徹底することで、同様の事故を未然に防ぐ取り組みを続けています。
大規模な情報漏えいをした企業について
大小さまざまな情報漏えいの発表が続いていますが、特に影響が大きかった大規模インシデントとして、以下の企業が公表を行っています。
- タイムズカー(レンタカー業):約660万件
氏名、住所、電話番号、メール、免許証情報、本人確認書類画像など - Gyazo(画像・動画ストレージサービス):約2362万件
画像メタデータ、ユーザー関連データ(メールなど) - セイコーマート(小売業):約57万件
氏名、性別、住所、電話番号、メールアドレスなど - OZmall(店舗予約サイト):約44.8万件
メールアドレス、氏名、住所(都道府県まで)など - ムラウチドットコム(ショッピングサイト):約772万件
氏名、住所、電話番号、メール、購入履歴など
中には、皆さんが普段利用しているサービスや企業が含まれている可能性もあります。もし該当するサービスを利用している場合は、企業からのメールやお知らせが届いていないか、一度確認してみることをおすすめします。
【主な不正アクセスの原因について】
今回の情報漏えいについて調査したところ、主な原因として以下の点が挙げられます。
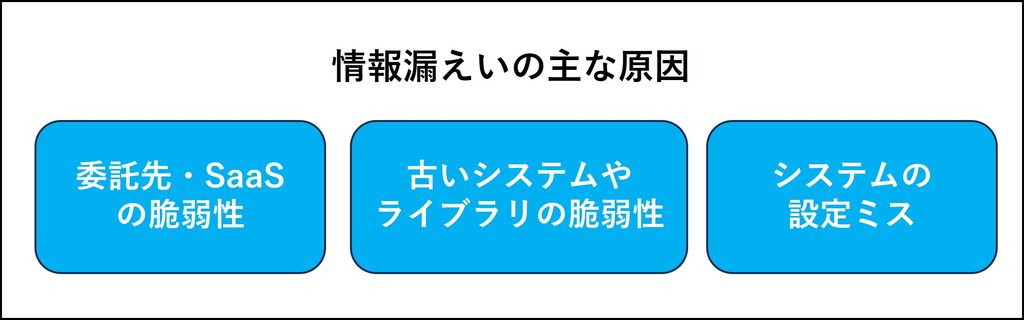
■ 委託先・SaaSの脆弱性
メール配信サービスや予約管理システムなど、企業が利用している外部サービスが標的となり、不正アクセスを受けたことで情報が漏えいしたケースです。委託先のシステムが侵害されると、利用企業側も連鎖的に影響を受けてしまいます。
■ 古いシステムやライブラリの脆弱性
システムのバージョンアップが行われておらず、既知の脆弱性が残ったまま運用されていたケースです。古いWordPressプラグインや古いPHP、古いVPN装置などが狙われやすく、攻撃者にとって突破しやすいポイントとなります。
■ システム設定ミス
不要なVPNアカウントが残っていた、管理画面が外部からアクセス可能な状態だった、ストレージの公開設定が誤っていたなど、設定ミスが原因となった事例も複数確認されています。こうしたヒューマンエラーは、攻撃者にとって最初に狙われる弱点です。
これらの原因は、多くの企業に当てはまるため注意が必要です。ではどのように対策すればよいのでしょうか。
【私たち企業ができる対策について】
まず初めに、自社で取り扱う顧客情報がどのように管理されているかを把握することが重要です。管理方法は、SaaSなどのクラウドサービス、自社サーバー、紙媒体による保管など、企業によってさまざまです。
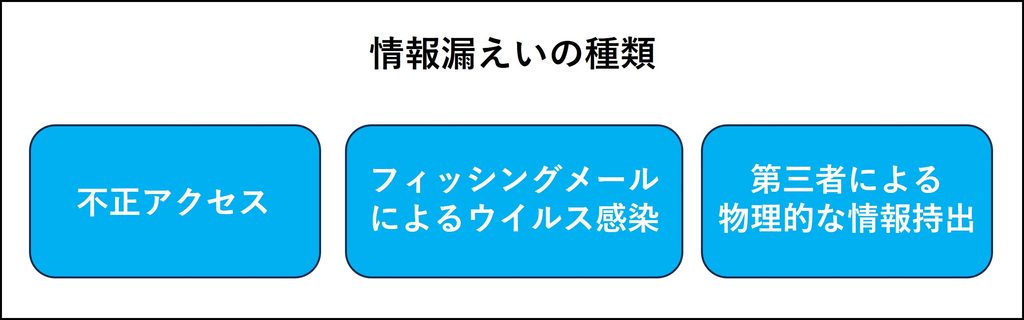
情報漏えいの原因は、不正アクセスだけではありません。フィッシングメールをきっかけにコンピュータウイルスへ感染し、情報が流出するケースもあれば、悪意のある第三者によって物理的に情報が持ち出されるケースもあります。
そのため、まずは情報の保管方法や管理体制を確認し、必要に応じて専門業者の支援を受けながら適切な対策を講じることが重要です。
ここでは、ネットワーク構築会社の視点から、特に重要なポイントをピックアップしてご紹介します。
1.アカウント管理の徹底
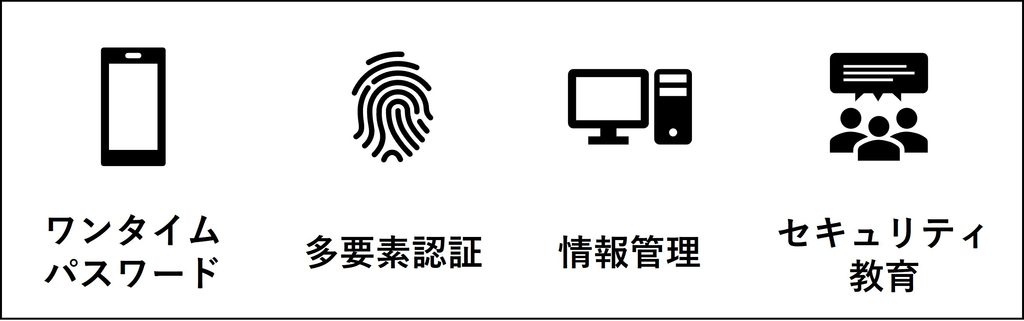
不要なアカウントの削除、多要素認証(MFA)の導入、パスワードの適切な管理、アクセスログの定期的な確認を行います。
2.システム・サービス・ネットワーク機器の更新
利用しているシステムやクラウドサービス、ネットワーク機器のファームウェアを最新の状態に維持します。既知の脆弱性を放置せず、定期的に更新することでセキュリティリスクを低減できます。
3.VPN・リモートアクセス環境の監視
外部からアクセス可能な環境については、定期的な監視を実施し、アクセスログを確実に取得・保管できるよう設定します。
4.外部ストレージおよびクラウドサービスの利用制御
USBメモリーなどの外部ストレージや不要なクラウドサービスへのアクセスを制限します。また、端末管理ソフトウェアを導入し、情報の持ち出しを防止します。
5.顧客情報の暗号化
万が一の情報流出に備え、顧客情報を暗号化しておくことで、被害の拡大を抑えることができます。
6.不要な情報の削除
保管期限を過ぎた情報は適切に削除し、情報漏えい時のリスクを最小限に抑えます。
7.従業員へのセキュリティ教育の実施
フィッシングメールや不審なWebサイトへのアクセス、パスワードの使い回しなど、人為的ミスによる情報漏えいは少なくありません。定期的なセキュリティ研修や注意喚起を行い、従業員一人ひとりのセキュリティ意識を向上させることが重要です。
これらの対策を実施することで情報漏えいのリスクは低減できますが、運用に慣れるまでには一定の時間が必要です。また、定期的なパスワード変更、ネットワーク機器やシステムの更新作業、ログの確認など、日常業務に加えて新たな業務が発生するため、従業員の負担増加や業務効率の低下につながる可能性もあります。
しかし、セキュリティ対策の強化と継続的な維持管理は、顧客情報を守るだけでなく、企業の信頼や事業そのものを守ることにもつながります。そのため、状況に応じて柔軟に対応しながら、継続的に取り組んでいくことが重要です。
【最後に…】
いかがでしたでしょうか。
不正アクセスや情報漏えいから企業や個人を守るためには、適切なセキュリティ対策を継続して実施することが重要です。企業だけでなく、個人で利用するオンラインサービスや各種アカウントにおいても、パスワードの使い回しを避け、多要素認証やワンタイムパスワードを積極的に活用することで、セキュリティリスクを大幅に低減できます。
また、長年ネットワーク機器やシステムの更新を行っていない場合や、現在のセキュリティ対策に不安を感じている場合は、専門業者へ相談し、現状の確認や改善策の提案を受けることをおすすめします。
弊社では沖縄県内を中心にネットワーク構築やIT環境の整備を行っております。ネットワークセキュリティ対策はもちろん、パソコンや各種機器の情報管理、運用に関するご相談にも対応しております。ネットワークやセキュリティに関するお困りごとがございましたら、お気軽にご相談ください。
お問い合わせはこちら:お問い合わせ
当ブログでは、皆さまのお役に立つ情報を随時発信しています。
最新記事をメールで受け取れる読者登録もご用意していますので、ぜひお気軽にご登録ください。
読者登録はこちら:読者登録